
سرویس امضای دیجیتال دفترخونه وکیلباشی
تعریف، مزیتها و جایگاه در اکوسیستم
سرویس امضای دیجیتال دفترخونه زیرساختی است برای امضای اسناد و قراردادها بهشکل امن، سریع و قابلاعتبارسنجی، بینیاز از اپلیکیشن و با امضای تحتوب. این سرویس هستهٔ اکوسیستم «دفترخونه وکیلباشی» است و بهصورت ON-Cloud برای کسبوکارهای کوچک و متوسط (SME) و On-Premise برای سازمانهای بزرگ و حساس ارائه میشود؛ یعنی همان لحظه میتوان در نسخهٔ ابری وارد شد و امضا زد، و در نسخهٔ نصبی، همهچیز داخل شبکهٔ سازمانت با کنترل کامل امنیت و دسترسی میچرخد. ماهیت سرویس بر پایهٔ PKI، مهرزمان (Timestamp)، گواهی دیجیتال، و قابلیتهای تطبیق با HSM ابری/سازمانی است؛ بنابراین امضاها قابلاستناد، قابلردیابی و از نظر زنجیرهٔ اعتماد، قابل بررسیاند.
یک قدم جلوتر از «فقط امضا»، دفترخونه وکیلباشی ستون فقرات چرخهٔ قراردادِ شماست: امضای تحتوب با احراز هویت امن و مهرزمان، کنار تمپلیتساز هوشمند، ترتیب/امضای گروهی و پیوست قفلدار تا تأیید. همین امروز میتوانید با نسخهٔ ON-Cloud شروع کنید و بعد، در صورت نیاز، با On-Premise داخل دیتاسنترتان و اتصال API همه چیز را به ERP/CRM وصل کنید. نتیجهاش فرایندی یکپارچه، قابلممیزی و سریع است که از درخواست تا امضای نهایی را شفاف و کنترلپذیر جلو میبرد.
چرا این سرویس تفاوت ایجاد میکند؟
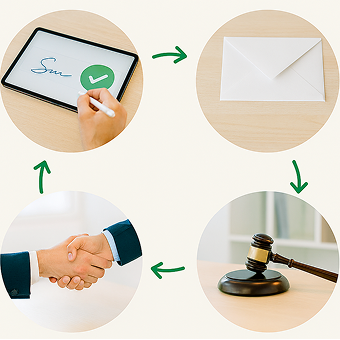
چون فقط «امضا» نیست؛ چرخهٔ کامل قرارداد را پوشش میدهد: از ساخت تمپلیت تا ارسال هوشمند، از ترتیب امضا تا پاراف و تأیید، از پیوست قفلدار تا آرشیو و گزارشگیری مدیریتی. نتیجه؟ کاهش زمان بستن قرارداد، حذف خطاهای انسانی، افزایش انطباق حقوقی و رشد شفافیت. مخاطبانش از استارتاپها تا بانکها، بیمهگریها، شرکتهای پیمانکاری و سازمانهای چندموقعیتیاند که روزانه دهها/صدها سند را امضا میکنند و به امنیت سطحبندیشده، گزارشهای مدیریتی و اتصال API نیاز دارند.
در سطح تجربهٔ کاربری (UX)، سرویس طوری طراحی شده که بدون نصب و برای امضاکنندههای بیرون سازمان هم ساده باشد: لینک امن، احراز هویت (OTP/کد یکبارمصرف، لینک امضای یکتا، یا لاگین سازمانی)، نمایش نسخهٔ نهایی سند، درج مهرزمان، دریافت رسید و آرشیو. در سمت مدیران، داشبورد پنل مدیریتی و گزارشگیری وضعیت امضاها، گلوگاهها، SLA، لاگها و دسترسیها را شفاف میکند. همین ترکیب تجربهٔ ساده + کنترل سازمانی باعث میشود که هم واحد حقوقی راضی باشد، هم عملیات، هم IT و هم مدیرعامل.
از نظر استقرار، مسیر کار روشن است: ON-Cloud برای شروع سریع (بدون تیم IT، فقط ثبتنام و تعریف تمپلیت) و On-Premise برای کسبوکارهایی که مقررات داخلی، دیتا سنسیتیو یا یکپارچهسازی عمیق با سامانههای سازمانی دارند (ERP/CRM/DMS/HR). در هر دو مدل، میتوان اتصال API گرفت و فرایندها را در سیستمهای موجود جاری کرد؛ مثلاً ساخت اتوماتیک قرارداد از تمپلیتساز هوشمند، ارسال هوشمند سند برای امضای ترتیبی/گروهی، ذخیرهٔ خودکار در بایگانی اسناد و تریگر یادآورها در یادآور هوشمند.
از زاویهٔ ریسک و انطباق، امضای دیجیتال دفترخونه قابل ممیزی است: لاگهای دقیق رخدادها، تاریخچهٔ نسخهها، مهرزمان معتبر و قابلیت اثبات تمامیت سند پس از امضا (Integrity). به علاوه، مدیریت دسترسی و امنیت سطحبندیشده تضمین میکند فقط افراد مجاز به اسناد خاص دسترسی داشته باشند و هر اقدامی اثرانگشت دیجیتال داشته باشد. خلاصه، سرویس هم چابکی کسبوکار میدهد، هم آرامش حقوقی و هم کنترل فنی—همان سهگانهای که در نهایت هزینهٔ نهایی قراردادها را پایین میآورد و سرعت درآمدزایی را بالا میبرد.
۱۵ ماژول کلیدی اکوسیستم دفترخونه
۱) طبقهبندی اسناد
اسناد را بر اساس نوع، واحد سازمانی، سطح محرمانگی و چرخهٔ عمر گروهبندی میکند. جستجو، فیلتر و سیاست نگهداشت/حذف را ساده میسازد. با دسترسی سطحبندیشده سازگار است تا هر کس فقط پوشهٔ خود را ببیند. با بایگانی و گزارشگیری یکپارچه است. مثال: در ON-Cloud یک استارتاپ، «قرارداد پیمانکاری»، «NDA»، «صورتحساب» پوشهبندی میشود؛ در On-Premise یک هلدینگ، پوشهها بر اساس شرکتهای زیرمجموعه و پروژهها تفکیک و با SSO محدود میگردد.
۲) تمپلیتساز هوشمند اسناد
الگوهای استاندارد با فیلدهای پویا میسازد. خطاهای متنی/حقوقی را با نسخههای تأییدشده کاهش میدهد. متغیرها (نام طرف، مبلغ، سررسید) بهصورت خودکار پر میشوند. قابل اتصال به CRM/ERP است. مثال: ON-Cloud برای یک آژانس، NDA ظرف ۳۰ ثانیه تولید میشود؛ On-Premise در کارخانه، قرارداد تأمین، از ERP قیمت/تعداد را میگیرد.
۳) امضا گروهی
چند امضاکننده روی یک سند یا چند سند همزمان. ترتیب یا موازی تعریف میشود. فرایندهای چندواحدی را کوتاه میکند. گزارش کامل از وضعیت هر نفر ارائه میدهد. مثال: ON-Cloud برای یک شتابدهنده، امضای همزمان مربی/استارتاپ؛ On-Premise در بانک، چند مدیر منطقهای بهترتیب.
۴) ایجاد گروهی اسناد و قراردادها
انبوهسازی از تمپلیت برای هزاران سند. متغیرها از فایل/سیستم میآیند. ارسال هوشمند و تگگذاری خودکار دارد. گزارش نرخ تکمیل میدهد. مثال: ON-Cloud برای بیمهگر کوچک، صدها الحاقیهٔ یکجا؛ On-Premise برای اپراتور، قراردادهای حجمی پرسنل در یک نوبت.
۵) چت سازمانی روی سند
مکالمهٔ درونسندی با منشن. کانتکست کنار فایل است و گم نمیشود. تاریخچهٔ تغییرات کنار گفتگو میماند. تصمیمها بهتر ثبت میشود. مثال: ON-Cloud برای تیم حقوقی استارتاپ؛ On-Premise برای واحد تدارکات هلدینگ.
۶) ارسال هوشمند اسناد
مسیرهای شرطی، مهلتها و یادآورها. کانالهای امن (ایمیل امن/لینک یکتا/OTP). کاهش پیگیریهای دستی. داشبورد SLA. مثال: ON-Cloud برای فریلنسرها با Deadline؛ On-Premise برای سازمان مقرراتگذار با کانال اختصاصی.
۷) ترتیب امضا
زنجیرهٔ ترتیبی دقیق. توقف خودکار در هر گلوگاه. هشدارها و Escalation. لاگ شفاف. مثال: ON-Cloud برای قرارداد فروش؛ On-Premise برای مصوبات سرمایهگذاری.
۸) فسخ، الحاقیه، تمدید با پیوست قفلدار تا تأیید
توضیح
فسخ قرارداد: فرایند استاندارد فسخ با درج دلیل و مهرزمان. اطلاعرسانی به طرفین و بستن دسترسیهای بعدی. ثبت سوابق و ضمایم مرتبط. صدور نسخهٔ نهایی قابل استناد. مثال: ON-Cloud در یک شرکت خدماتی، فسخ پیمانکاری با اطلاعرسانی خودکار؛ On-Premise در یک بانک، فسخ قرارداد تأمین نرمافزار پس از تأیید حقوقی.
ایجاد الحاقیه: تغییرات رسمی در قالب الحاقیهٔ امضایی. لینک به متن اصلی و ردگیری تغییرات. ترتیب امضای اختصاصی برای الحاقیه. آرشیو یکپارچه. مثال: ON-Cloud برای افزایش حجم سرویس مشتری SaaS؛ On-Premise برای تغییر شروط پرداخت در قرارداد تأمین تجهیزات.
پیوست قفلدار تا تأیید : پیوستها تا تأیید مرجع ذیصلاح غیرقابل دانلود/ویرایشاند. پس از تأیید، به سند نهایی میچسبند. هر دانلود لاگ میشود. خطر نشت داده کم میشود. مثال: ON-Cloud برای ضمیمهٔ صورتجلسهٔ مالی؛ On-Premise برای نقشههای فنی محرمانه.
ابطال قرارداد: لغو رسمی قبل از اجرا/پس از شرایط خاص. درج علت و مستندسازی. اطلاعرسانی و بستن مسیرهای اتوماتیک بعدی. جلوگیری از استفادهٔ آتی. مثال: ON-Cloud برای سفارش خدمات لغوشده؛ On-Premise برای قرارداد خرید که منبع تأمین تغییر کرده است.
۹) پاراف و تأیید اسناد
پیش از امضا، مدیران پاراف میکنند. اختلافات پیش از فاینال حل میشود. مسیر تأیید قابلپیکربندی است. تاریخچهٔ پاراف ذخیره میشود.
۱۰) امضای دیجیتال تحتوب
بینیاز از اپ و توکن برای امضاکنندهٔ عمومی. احراز هویت با OTP/لینک امن. مهرزمان و اعتبارسنجی تمامیت فایل. تجربهٔ کاربری ساده، امن.
۱۱) پنل مدیریتی و گزارشگیری
شاخصها: تعداد امضا، میانگین زمان، گلوگاهها. گزارشهای نموداری و قابل خروجی. فیلتر بر اساس تیم/پروژه/نوع سند. تصمیمهای مدیریتی دادهمحور.
۱۲) ماژول مخاطبین (حقیقی/حقوقی)
پروفایل کامل طرفها. تاریخچهٔ قراردادها و اسناد. سطحبندی دسترسی برای مخاطبین بیرونی. همافزایی با CRM.
۱۳) مدیریت دسترسی و امنیت سطحبندیشده
RBAC/ABAC، نقشها و سیاستها. SSO/LDAP در On-Premise. لاگبرداری امنیتی. ممیزی سازگار.
۱۴) یادآور هوشمند
Deadline، تمدید، قسط/تعهد. اعلانهای چندکاناله. کاهش جاماندگی. گزارش اثر یادآورها.
۱۵) اتصال API
اتوماسیون سرتاسری. وبهوکها و تریگرها. اتصال به ERP/CRM/DMS/HR. کاهش ورود داده دستی.
انواع امضا در دفترخونه
۱) امضای مبتنی بر OTP (One-Time Password)
برای تعاملات گسترده با کاربران غیرفنی عالی است: لینک امضا + کد یکبارمصرف. سرعت بالا، مانع کم، مناسب فرمهای پذیرش، رسید تحویل، صورتجلسههای عمومی یا قراردادهای کمریسک. با مهرزمان و لاگ کامل همراه است؛ بنابراین ردیابی و اثبات رویداد ممکن است. در نسخهٔ On-Premise، OTP میتواند به درگاه پیامکی/ایمیلی سازمانی متصل شود.
۲) امضای مبتنی بر گواهی (Certificate-Based)
برای قراردادهای حساس/مالی یا الزامات انطباقی: امضای مبتنی بر گواهی دیجیتال (کلید خصوصی) که در HSM ابری یا HSM سازمانی نگهداری میشود. سطح بالاتری از تضمین هویت و تمامیت ارائه میدهد. اعتبارسنجی مستقل از پلتفرم ممکن است (استانداردهای رایج PDF/PKCS). مناسب بانکها، سازمانهای مقرراتی، تأمینکنندگان بزرگ.
۳) امضای پیشرفته/Qualified (وابسته به استانداردهای مرجع)
وقتی چارچوبهای سختگیرانهٔ استاندارد (مانند تفکیک نقش، مدیریت کلید سختافزاری، سیاست امضای قابلممیزی) لازم است. این نوع امضاها برای تراکنشهای پرریسک و اسناد حیاتی توصیه میشوند. در سناریوهای چندامضایی با ترتیب مشخص، قابلیت Mapping با سیاستها و نقشهای سازمانی دارد.
۴) مهر سازمانی و مُهر سیستمی (Digital Seal)
برای مهرکردن اتوماتیک اسناد عملیاتی: فاکتور، رسید، الحاقیهٔ تولید انبوه. هدف اینجاست که «سازمان» بهعنوان موجودیت حقوقی سند را مُهر کند، نه فرد. با این روش، خروجیهای سیستمی شما (مثل ERP) پیش از ارسال، مُهر دیجیتال معتبر میخورند.
۵) امضای گروهی و ترتیبی
یا همه با هم (Parallel) یا بهترتیب (Serial). در حالت ترتیبی، هر مرحله Gatekeeper مرحلهٔ بعدی است؛ خطمشیها و کنترلها دقیق اعمال میشوند. برای بودجهمصوبها، مصوبههای سرمایهگذاری، یا قراردادهای چندواحدی ضروری است.
۶) امضای زیستسنجی با نشانههای رفتاری (در صورت نیاز)
برای برخی سناریوها میتوان نشانههای رفتار امضا را بهعنوان متادیتا ثبت کرد (مثلاً زمان، زاویه، سرعت). این دادهها جایگزین گواهی دیجیتال نیستند، اما در کنار OTP و لاگها، شواهد تکمیلی میدهند. استفادهٔ هدفمند و طبق سیاست حریم خصوصی سازمان توصیه میشود.
چگونه انتخاب کنیم؟
تراکنشهای عمومی/حجیم با ریسک کم → OTP + مهرزمان.
اسناد حساس مالی/حقوقی → گواهی + HSM (Cloud/Org).
چندامضایی با کنترلهای سفتوسخت → ترتیبی + سیاستهای دسترسی.
خروجیهای سیستمی انبوه → Digital Seal با API.
این تنوع، همان انعطاف لازم را میدهد تا با یک پلتفرم، سناریوهای متنوع را پوشش دهی؛ از NDA و فرمهای پذیرش تا قراردادهای خرید چندصدمیلیونی.
کاربردهای امضای دیجیتال در سرویس های مختلف
فروش (Sales Ops): ساخت خودکار NDA، قرارداد فروش و الحاقیهٔ تغییر شرایط؛ ارسال هوشمند و یادآور تا امضا تکمیل شود. برای تیمهای با سرنخ زیاد، ایجاد گروهی هزاران سند از تمپلیت و گرفتن امضا با OTP یا ترتیب تعریفشده روی تصمیمگیرندگان مشتری (مثلاً مدیر خرید، مالی). اثر: کاهش چرخهٔ فروش و افزایش نرخ بستن.
تدارکات/تأمین (Procurement): قرارداد خرید، سفارش کار، صورتجلسه تحویل؛ با پیوست قفلدار برای کاتالوگها و نقشههای فنی تا تأیید. پاراف و تأیید قبل از امضا رسمی، و سپس امضای ترتیبی مدیر فنی/مالی. خروجی نهایی در بایگانی اسناد با تگگذاری پروژه.
مالی و اسناد تعهدی: الحاقیههای شرایط پرداخت، تمدید قراردادهای خدمات، و سناریوهای اسناد تعهدی مانند سفته/حوالههای درونسازمانی در قالبهای استاندارد حقوقی سازمان. با مُهر سازمانی (Digital Seal) روی اسناد عملیاتی، فرآیند صدور و تأیید قابلممیزی میشود و خطای انسانی کم میگردد.
منابع انسانی (HR): قرارداد همکاری، قرارداد پروژهای، فرمهای انضباطی، تسویهحساب؛ همه در تمپلیتساز هوشمند و با مسیرهای تأیید. ورود و خروج نیروها (Onboarding/Offboarding) با چکلیست امضاهای استاندارد و نگاشت به نقشها. یادآورها جلوی جاماندن امضا یا تمدید را میگیرند.
خدمات حقوقی و مشاوره: نگهداری نسخههای معتبر، ثبت مهرزمان، آرشیو امن، و گزارشگیری مدیریتی برای پایش SLA. در On-Premise، اتصال به SSO/LDAP و سامانههای آرشیوی قدیمی سازمان، دادهها را یکپارچه و بازیابی را سریع میکند.
بانک/بیمه/ریگولاتوری: برای بانکها و بیمهگرها، امضای مبتنی بر گواهی و HSM (سازمانی) + ترتیبی چندسطحی ضروری است. ارسال هوشمند همراه با سیاستهای ضدتقلب (Anti-Fraud) و لاگهای کامل، پیگیریهای بازرسی را ساده میکند. نتیجه، کاهش ریسک حقوقی و افزایش انطباق است.
Dev & IT با API: با اتصال API، بهسادگی سند بساز، مسیر امضا تعریف کن، وضعیت بگیر، نسخهٔ نهایی را در DMS/ERP ذخیره کن. وبهوکها اجازه میدهند وقتی سند امضا شد، بلافاصله مرحلهٔ بعدی (تحویل، پرداخت، فعالسازی سرویس) اجرا شود. این یعنی اتوماسیون سرتاسری و حذف کار دستی.
راهاندازی، امنیت، انطباق، قیمتگذاری و مسیر رشد
راهاندازی ON-Cloud: ثبتنام، تعریف تیمها و نقشها، ساخت تمپلیتها، تنظیم احراز هویت (OTP/لینک امن)، و شروع امضا در همان روز. مهاجرت از اکسل/ورد با Import ساده و ساخت تمپلیت استاندارد برای اسناد پرتکرار. اتصال به ابزارهای موجود (CRM/کمپین ایمیل) با API/وبهوک.
راهاندازی On-Premise: نصب داخل دیتاسنتر سازمان، اتصال به SSO/LDAP، اتصال به HSM داخلی در صورت نیاز، و یکپارچهسازی با ERP/CRM/DMS. سیاستهای امنیتی سازمان (Firewall/VPN/Segmentation) رعایت میشوند. مدیریت لاگها و ممیزی در SIEM سازمان قابل اتصال است.
امنیت و محرمانگی: رمزنگاری در حال انتقال و در حالت سکون، مدیریت دسترسی سطحبندیشده، ماسککردن دادهٔ حساس در لاگها، و پیوست قفلدار تا تأیید. ثبت مهرزمان و Hash امضا برای اثبات تمامیت. محدودسازی دانلود برای طرفهای غیرمجاز و ثبت هر تلاش دسترسی.
انطباق و ممیزی: ردپای دیجیتال کامل (چه کسی، چه چیزی، چه زمانی)، نگهداری نسخهها، و گزارشهای ممیزی آمادهٔ ارائه. سیاستهای نگهداشت (Retention) و حذف ایمن (Disposal) برای انطباق با چارچوبهای داخلی سازمانها. در صورت نیاز، سیاستهای خاص امضا (Policy) برای سطوح مختلف ریسک قابل تعریف است.
قیمتگذاری و مقیاسپذیری: برای SMEها، پلنهای ON-Cloud بر اساس تعداد سند/کاربر/ماژول فعال. برای سازمانها، لایسنس On-Premise با ظرفیت نصب، تعداد کاربران، ماژولهای انتخابی و پشتیبانی/SLA. مقیاسپذیری افقی برای حجم سند بالاست و ایجاد گروهی، رشد پرتراکنش را پاسخ میدهد.
مسیر رشد: از امضای ساده با OTP شروع کن، سپس تمپلیتساز، ترتیب امضا، و پاراف را فعال کن. با رشد تیمها، به سمت گواهی + HSM حرکت کن و Digital Seal برای خروجیهای سیستمی راه بینداز. در نهایت، با API همهچیز را اتوماسیون کن و KPIها را در پنل مدیریتی ببند تا چرخهٔ امضا «نامرئی» اما قابلممیزی شود.
جمعبندی و نکات پایانی
اگر میخواهی همین هفته اولین قراردادها را دیجیتال و قابلاعتبارسازی کنی، از نسخهٔ ON-Cloud شروع کن؛ برای انطباق عمیق و اتصالهای سازمانی، یک دمو از On-Premise رزرو کن تا مسیر فنی/حقوقی سفارشیسازی شود.